Utöver partnerskapet med 247Venture meddelar Verji Tech AS också att man tecknat ett viktigt återförsäljaravtal med 24SevenOffice.
För många organisationer handlar GDPR-efterlevnad fortfarande främst om interna system. Uppgifter lagras säkert. Behörigheter styrs. Medarbetare autentiserar sig innan de får tillgång till känsliga system. Interna plattformar övervakas och integritetspolicyer dokumenteras. Ändå uppstår vissa av de viktigaste dataskyddsriskerna just när informationen lämnar dessa system. Det sker varje dag. En kommun skickar invånaruppgifter till en extern rådgivare. En advokatbyrå ber en klient skicka in identitetshandlingar. En redovisningsbyrå utbyter löne- eller skatteuppgifter med en kund. En revisor begär underlag från flera personer utanför organisationen. Det interna systemet kan vara säkert. Kommunikationen kring informationen behöver inte vara det.
I oktober lyfter Norges nationella säkerhetsmånad fram vikten av digitalt omdöme: att tänka efter innan man klickar på länkar, godkänner åtkomst, delar filer eller svarar på meddelanden. Kampanjen samordnas av Norsk senter for informasjonssikring (NorSIS) och visar hur små beslut i vardagen kan få allvarliga konsekvenser för säkerheten. För organisationer som hanterar personuppgifter och konfidentiell information behöver samma eftertanke även omfatta kommunikationen med människor utanför de egna systemen.
Den skillnaden är viktig eftersom ansvaret enligt GDPR inte försvinner när information skickas till någon annan. Organisationen behöver fortfarande lämpliga tekniska och organisatoriska åtgärder för hur personuppgifter hanteras, även när de delas externt. Norges dataskyddsmyndighet, Datatilsynet, framhåller uttryckligen felleveranser som möjliga personuppgiftsincidenter. Myndighetens vägledning omfattar bland annat brev, paket och e-post som skickas till fel mottagare, men också information som når rätt person och av misstag innehåller uppgifter om någon annan. Det är en viktig påminnelse: en personuppgiftsincident behöver inte börja med en avancerad cyberattack. Ibland börjar den med ett helt vanligt meddelande.
Säkerhetsgränserna har förändrats
Traditionell informationssäkerhet byggde på en relativt tydlig gräns. Känslig information fanns inom organisationen. Medarbetare använde interna system och målet var att hindra obehöriga utifrån från att komma in. Så fungerar inte dagens arbetsliv. Organisationer samarbetar ständigt med människor utanför den egna infrastrukturen. Invånare, kunder, leverantörer, redovisningskonsulter, jurister, konsulter och andra offentliga aktörer ingår i digitala arbetsflöden. Därmed passerar personuppgifter organisationsgränser hela tiden. Det skapar ytterligare en säkerhetsgräns: kommunikationslagret.
En organisation kan ha mycket god kontroll över vem som får tillgång till ett ärendehanteringssystem, men betydligt sämre insyn när ett dokument har exporterats och bifogats ett mejl. Den kan veta exakt vem som har behörighet i ett internt ekonomisystem, men ha begränsad överblick över vad som händer när ett kalkylblad laddas ned och skickas externt. Därför räcker det inte längre att fråga: ”Är våra system GDPR-kompatibla?” En bättre fråga är: Fungerar vårt arbete med GDPR-efterlevnad även när informationen lämnar systemen?
Kryptering löser bara en del av problemet
Kryptering är fortfarande grundläggande för säker digital kommunikation. Känslig information bör skyddas både under överföring och vid lagring. Men kryptering täcker bara en del av informationens livscykel.
Tänk på ett konfidentiellt dokument som skickas på ett säkert sätt till en extern mottagare. Överföringen kan vara krypterad, men organisationen kan ändå behöva veta vem som har tillgång till informationen, om mottagaren är rätt person, om filen har öppnats och vilka som fortfarande deltar i konversationen. Här skiljer sig säker kommunikation från enbart säker leverans. Målet är inte bara att skydda informationen på vägen från A till B, utan att behålla en lämplig nivå av kontroll och insyn i själva kommunikationen.
Detta är särskilt relevant i branscher där konfidentialitet är en central del av yrkesansvaret. Kommuner utbyter regelbundet invånaruppgifter. Advokatbyråer hanterar personuppgifter, ekonomisk information och ärendehandlingar. Redovisningsbyråer och revisionsbyråer behandlar löneuppgifter, skattehandlingar, identitetsuppgifter och företags ekonomiska information. För dessa organisationer är extern kommunikation inte ett undantag. Den är en del av det dagliga arbetet.
Mänskliga misstag är också en GDPR-risk
Vissa av de allvarligaste integritetsincidenterna orsakas av förvånansvärt enkla misstag. I ett europeiskt tillsynsärende skickades ett brev med en persons identifikationsnummer, adress och ekonomiska uppgifter till fel mottagare. Ärendet ledde till en tillsynsåtgärd eftersom incidenten inte hade hanterats korrekt efteråt. Lärdomen sträcker sig längre än det enskilda fallet. Ingen organisation kan helt eliminera mänskliga misstag. Medarbetare kommer ibland att välja fel mottagare, bifoga fel dokument eller dela information i fel konversation.
Att visa digitalt omdöme handlar därför om mer än att känna igen misstänkta länkar. I arbetslivet innebär det också att kontrollera att mottagaren är rätt, överväga om någon verkligen behöver åtkomst och välja en lämplig kanal innan konfidentiellt material delas. Det är vardagliga bedömningar, men de fungerar bäst när verktyg och rutiner gör det enklare att välja säkert.
En väl utformad kommunikationsmiljö ska därför inte bara skydda mot avsiktliga angrepp. Den bör också minska risken för att vanliga misstag leder till allvarliga personuppgiftsincidenter. Det är en anledning till att traditionell e-post kan vara problematisk för organisationer som hanterar mycket känslig information. E-post är effektivt, välbekant och universellt. Men lösningen är i grunden uppbyggd kring enskilda meddelanden.
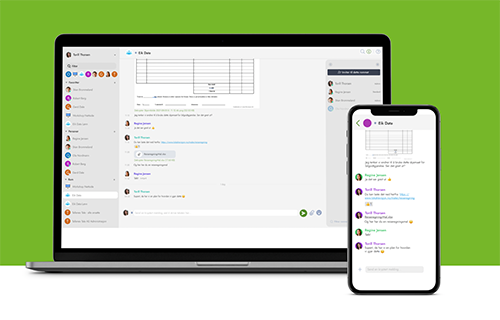
När ett dokument väl har skickats kan kopior finnas i flera inkorgar. Mejtrådar kan vidarebefordras. Bilagor kan skiljas från sitt ursprungliga sammanhang. I gruppkonversationer kan det vara svårt att veta exakt vem som har läst vad. Verjis erbjudande utgår från just detta problem. Plattformen organiserar kommunikationen i särskilda rum kopplade till ett ärende, ett projekt eller ett företag. Endast inbjudna deltagare får tillgång, samtidigt som organisationen kan se vem som har läst meddelanden och öppnat filer. Det är en annan kommunikationsmodell, där själva konversationen blir en del av säkerhetsarkitekturen.
GDPR-efterlevnaden måste följa informationen
Detta är särskilt relevant för GDPR eftersom personuppgifter sällan är statiska. De rör sig genom organisationen. Informationen kan börja i ett internt system, delas i en kommunikationsplattform, granskas av en rådgivare, komma tillbaka med kommentarer, signeras av en kund och arkiveras som en del av ett ärende. Varje steg innebär nya beslut om åtkomst. Vem ska vara delaktig? Hur kontrolleras personens identitet?
Bör personen fortfarande ha åtkomst nästa månad? Kan organisationen visa vem som har tagit del av informationen? Är kommunikationshistoriken kopplad till rätt kund eller ärende? Det är frågor om styrning och kontroll lika mycket som om teknik. Säker kommunikation behöver därför ingå i det övergripande dataskyddsarbetet, inte betraktas som ett separat bekvämlighetsverktyg.
Verji möter detta behov med end-to-end-krypterad kommunikation och fildelning, behörighetsstyrda rum, funktioner för åtkomsthantering och signering med BankID i krypterade rum. Plattformen riktar sig särskilt till organisationer som utbyter personuppgifter och konfidentiell information med kunder och externa parter. Över 300 företag använder i dag Verji, bland annat inom redovisning, juridik och revision. Poängen är inte att all e-post måste försvinna. Det viktiga är att organisationer inser att olika typer av kommunikation innebär olika risknivåer. En mötesinbjudan är inte samma sak som en passkopia. En allmän projektuppdatering är inte samma sak som en patientjournal. Ett marknadsföringsdokument är inte samma sak som löneuppgifter. Kommunikationskanalen bör anpassas efter hur känslig informationen är.
GDPR handlar i grunden om informationens hela livscykel
Det större perspektivskiftet är att gå från att se GDPR som en databasfråga till att se det som en fråga om informationens hela livscykel. Efterlevnaden börjar när personuppgifter samlas in men fortsätter genom lagring, åtkomst, användning, delning och slutligen radering. Extern kommunikation finns mitt i denna livscykel. Organisationer som säkrar sina interna system men förbiser hur medarbetare utbyter känslig information kanske därför bara skyddar en del av processen. Den luckan blir allt viktigare när digitalt samarbete ökar.
Fler organisationer arbetar över geografiska gränser. Fler professionella tjänster levereras på distans. Fler invånare förväntar sig att kunna kommunicera digitalt med myndigheter. Fler kunder vill kunna utbyta dokument utan att besöka ett kontor. Säker extern kommunikation håller därför på att gå från ett specialiserat IT-behov till en grundläggande operativ förmåga.
För organisationer som hanterar känslig information bör principen vara enkel. Innan information delas ska organisationen veta vem mottagaren är. Under delningen ska uppgifterna skyddas. Efter delningen bör organisationen behålla lämplig insyn och kontroll. GDPR-efterlevnaden bör inte upphöra när informationen lämnar ett internt system.
Norges nationella säkerhetsmånad är en aktuell påminnelse om att digitalt omdöme både är ett personligt och ett organisatoriskt ansvar. Bra beslut innan man trycker på ”Skicka” spelar roll. Det gör också de kontrollåtgärder som skyddar informationen efter att den har delats.
Efterlevnaden måste följa informationen, vart konversationen än tar vägen.
Verji Tech utvecklar teknik för säker kommunikation för organisationer som behöver utbyta konfidentiella uppgifter och personuppgifter med kunder, medarbetare och externa parter. Plattformen kombinerar krypterad kommunikation, säker fildelning, kontrollerad deltagaråtkomst och strukturerade kommunikationsrum i en lösning med GDPR som en central utgångspunkt.