


Utöver partnerskapet med 247Venture meddelar Verji Tech AS också att man tecknat ett viktigt återförsäljaravtal med 24SevenOffice.
Digital transformation har förändrat hur organisationer arbetar. I hela Norge har företag och offentliga institutioner investerat kraftigt i moderna plattformar, molninfrastruktur, cybersäkerhetskontroller och digitala arbetsflöden. Redovisningsbyråer hanterar finansiell information genom specialiserade system, kommuner levererar viktiga offentliga tjänster via digitala plattformar och professionella organisationer förlitar sig på teknik för att hantera allt mer komplexa informationsflöden. Trots att organisationer har förbättrat hur de lagrar och behandlar känslig information avsevärt har en viktig del av det digitala ekosystemet fått betydligt mindre uppmärksamhet: hur informationen kommuniceras mellan människor. Verkligheten är att många konfidentiella samtal fortfarande sker via kommunikationskanaler som inte är utformade för att hantera känsliga uppgifter. Ett dokument som innehåller finansiella uppgifter, personuppgifter eller konfidentiell affärsinformation kan fortfarande delas som en enkel e-postbilaga, vilket skapar ett gap mellan säkerheten i systemen där informationen lagras och säkerheten i hur informationen förflyttas.
Detta gap blir allt viktigare i takt med att organisationer möter ökande krav på GDPR-efterlevnad, dataskydd och informationssäkerhet. Att skydda personuppgifter handlar inte bara om att ha säkra databaser eller system med åtkomstkontroll. Organisationer ansvarar för att skydda personuppgifter under hela deras livscykel, även när de delas med kollegor, kunder, leverantörer och andra externa parter. Enligt Datatilsynet registrerades 3 191 anmälningar om personuppgiftsincidenter i Norge under 2024, vilket motsvarar en ökning med 13 % jämfört med föregående år. Omkring 37 % av de rapporterade incidenterna gällde personuppgifter som skickats till fel mottagare, vilket gör kommunikationsmisstag till en av de vanligaste orsakerna till att data exponeras. Dessa incidenter belyser en viktig verklighet: många brister i dataskyddet beror inte på otillräckliga investeringar i cybersäkerhet, utan på vardagliga kommunikationsrutiner där mänskliga misstag och okontrollerad informationsdelning fortfarande utgör betydande risker.
För organisationer som hanterar konfidentiell information varje dag är denna utmaning särskilt relevant. Redovisningsbyråer utbyter bokslut, löneinformation, skattedokumentation och känsliga kunduppgifter. Advokatbyråer hanterar konfidentiella juridiska ärenden, avtal och personuppgifter där integritet är avgörande för att upprätthålla förtroende. Kommuner och offentliga organisationer hanterar information om invånare där även ett litet kommunikationsfel kan få allvarliga konsekvenser för både individer och institutioner. I alla dessa miljöer är kommunikation inte bara en operativ aktivitet; den är en del av organisationens ansvar att skydda information. Ändå är många organisationer fortfarande beroende av arbetsflöden där medarbetare själva måste avgöra om information är tillräckligt känslig för att kräva ytterligare skydd, om mottagaren är rätt eller om en bilaga bör delas på ett annat sätt. Detta lägger ett betydande ansvar på individen och skapar onödig exponering i processer som sker tusentals gånger varje dag.
Den ökande sofistikeringen hos cyberhot gör denna utmaning ännu mer komplex. Nätfiske och identitetskapningsattacker fortsätter att rikta in sig på kommunikationskanaler eftersom de utnyttjar hur människor naturligt interagerar med meddelanden och information. Ett övertygande e-postmeddelande kan se ut att komma från en betrodd kund, kollega eller leverantör, vilket gör det svårare för medarbetare att skilja legitim kommunikation från skadliga försök. Samtidigt som organisationer fortsätter att förbättra säkerhetsmedvetenhet och utbildning för anställda räcker det inte längre att enbart förlita sig på mänskligt omdöme. Säker kommunikation behöver bli en del av själva teknikmiljön, där skydd är inbyggt i sättet människor utbyter information i stället för att läggas till först efter att en risk redan har identifierats.
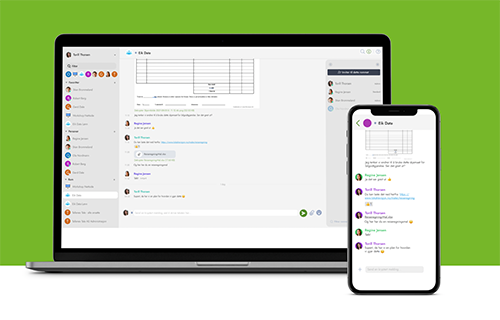
Det är här säkra kommunikationsplattformar blir en viktig del av moderna dataskyddsstrategier. GDPR-kompatibel kommunikation kräver att organisationer inte bara ser till de policyer de har på plats utan också till de verktyg som medarbetare använder varje dag. En säker kommunikationsmiljö bör hjälpa organisationer att kontrollera åtkomst, skydda information under utbyte, minska onödig exponering och skapa ett mer strukturerat sätt att hantera känsliga samtal. Verji erbjuder en end-to-end-krypterad kommunikationsplattform som är utformad för att stödja GDPR-kompatibel hantering av känslig information och de krav som gäller för organisationer som omfattas av Norges personuppgiftslagstiftning. Plattformen möjliggör säkra samtal, kontrollerade kommunikationsrum, krypterad filöverföring, autentisering och signering med stöd för BankID, vilket hjälper organisationer att skapa en säkrare miljö för kommunikation med kunder, invånare och externa intressenter.
Med rötter tillbaka till 2017 har Verji utvecklat sin plattform utifrån de praktiska behoven hos organisationer där konfidentialitet är avgörande, inklusive redovisningsbyråer, revisorer, advokatbyråer, kommuner och andra professionella tjänsteleverantörer.
I dag använder mer än 200 organisationer Verji för att hantera säker kommunikation med kunder och externa parter.
Målet är inte att ersätta alla befintliga kommunikationsmetoder, utan att ge organisationer ett pålitligt alternativ när information kräver starkare skydd. GDPR-efterlevnad kan inte enbart vara beroende av policyer, medarbetares medvetenhet eller årlig säkerhetsutbildning. Dessa delar är fortfarande viktiga, men de kommunikationsverktyg som används varje dag måste också stödja organisationer i att skydda känslig information genom inbyggd säkerhet.
I takt med att den digitala transformationen fortsätter kommer nästa steg inom dataskydd inte bara att handla om att säkra var information lagras. Det kommer också att handla om att säkra hur information delas. Organisationer som hanterar konfidentiella uppgifter behöver se bortom traditionella säkerhetsgränser och beakta informationens hela resa – från skapande till kommunikation. För känslig information förtjänar skydd i varje steg, även i de samtal som byggs kring den.