



Vi har laget en gratis veileder med 8 konkrete tiltak du selv kan gjennomføre for å beskytte deg og virksomheten din.
Digital transformasjon har endret måten organisasjoner arbeider på. Over hele Norge har bedrifter og offentlige virksomheter investert betydelig i moderne plattformer, skyinfrastruktur, cybersikkerhetstiltak og digitale arbeidsprosesser. Regnskapsbyråer håndterer finansiell informasjon gjennom spesialiserte systemer, kommuner leverer viktige offentlige tjenester gjennom digitale plattformer, og profesjonelle organisasjoner er avhengige av teknologi for å håndtere stadig mer komplekse informasjonsstrømmer.
Selv om organisasjoner har forbedret måten de lagrer og behandler sensitiv informasjon på, har én viktig del av det digitale økosystemet fått langt mindre oppmerksomhet: hvordan informasjonen kommuniseres mellom mennesker.
Realiteten er at mange konfidensielle samtaler fortsatt foregår gjennom kommunikasjonskanaler som ikke er utviklet for å håndtere sensitive data. Et dokument som inneholder økonomiske opplysninger, personopplysninger eller konfidensiell forretningsinformasjon, kan fortsatt deles som et enkelt e-postvedlegg. Dette skaper et gap mellom sikkerheten i systemene der informasjonen lagres, og sikkerheten når informasjonen deles.
Dette gapet blir stadig viktigere etter hvert som organisasjoner møter økende forventninger til etterlevelse av GDPR, personvern og informasjonssikkerhet.
Å beskytte personopplysninger handler ikke bare om å ha sikre databaser eller systemer med tilgangskontroll. Organisasjoner har ansvar for å beskytte personopplysninger gjennom hele livssyklusen, også når de deles med kollegaer, kunder, leverandører og andre eksterne.
Ifølge Datatilsynet ble det meldt inn 3 191 brudd på personopplysningssikkerheten i Norge i 2024, en økning på 13 % sammenlignet med året før. Omtrent 37 % av de rapporterte bruddene involverte personopplysninger som ble sendt til feil mottaker. Dette gjør kommunikasjonsfeil til en av de vanligste årsakene til at personopplysninger kommer på avveie.
Disse hendelsene understreker et viktig poeng: Mange brudd på personopplysningssikkerheten skyldes ikke manglende investeringer i cybersikkerhet, men daglige kommunikasjonsrutiner der menneskelige feil og ukontrollert informasjonsdeling fortsatt utgjør betydelige risikoer.
For organisasjoner som håndterer konfidensiell informasjon hver dag, er denne utfordringen spesielt relevant.
Regnskapsbyråer utveksler regnskaper, lønnsopplysninger, skattedokumentasjon og sensitive kundeopplysninger. Advokatfirmaer håndterer konfidensielle juridiske saker, kontrakter og personopplysninger der personvern er avgjørende for å opprettholde tillit. Kommuner og offentlige virksomheter behandler innbyggeropplysninger der selv en liten kommunikasjonsfeil kan få alvorlige konsekvenser for både enkeltpersoner og institusjoner.
I alle disse miljøene er kommunikasjon ikke bare en operativ aktivitet. Den er en del av organisasjonens ansvar for å beskytte informasjon.
Likevel er mange organisasjoner fortsatt avhengige av arbeidsprosesser der ansatte selv må vurdere om informasjon er sensitiv nok til å kreve ekstra beskyttelse, om mottakeren er riktig, eller om et vedlegg bør deles på en annen måte.
Dette legger et betydelig ansvar på den enkelte og skaper unødvendig risiko i prosesser som gjennomføres tusenvis av ganger hver eneste dag.
Den økende kompleksiteten i cybertrusler gjør utfordringen enda større.
Phishing og angrep der angripere utgir seg for å være andre, fortsetter å rette seg mot kommunikasjonskanaler fordi de utnytter måten mennesker naturlig samhandler med meldinger og informasjon på.
En overbevisende e-post kan se ut til å komme fra en betrodd kunde, kollega eller leverandør. Dette gjør det vanskeligere for ansatte å skille legitim kommunikasjon fra ondsinnede forsøk.
Selv om organisasjoner fortsetter å styrke sikkerhetsbevisstheten og opplæringen av ansatte, er det ikke lenger tilstrekkelig å basere seg utelukkende på menneskelige vurderinger.
Sikker kommunikasjon må bli en integrert del av teknologimiljøet, der beskyttelsen er bygget inn i måten mennesker utveksler informasjon på, fremfor å bli lagt til først etter at en risiko er identifisert.
Det er her sikre kommunikasjonsplattformer blir en stadig viktigere del av moderne strategier for personvern og informasjonssikkerhet.
GDPR-kompatibel kommunikasjon krever at organisasjoner ikke bare vurderer hvilke retningslinjer de har etablert, men også hvilke verktøy ansatte bruker hver dag.
Et sikkert kommunikasjonsmiljø bør hjelpe organisasjoner med å kontrollere tilgang, beskytte informasjon under utveksling, redusere unødvendig eksponering og etablere en mer strukturert måte å håndtere sensitive samtaler på.
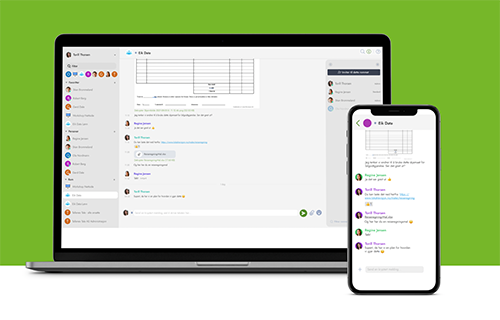
Verji tilbyr en kommunikasjonsplattform med ende-til-ende-kryptering, utviklet for å støtte GDPR-kompatibel håndtering av sensitiv informasjon og kravene til organisasjoner som er underlagt den norske personopplysningsloven.
Plattformen tilbyr sikre samtaler, kontrollerte kommunikasjonsrom, kryptert filutveksling, autentisering og signering med støtte for BankID. Dette hjelper organisasjoner med å skape et tryggere miljø for kommunikasjon med kunder, innbyggere og eksterne interessenter.
Med røtter tilbake til 2017 har Verji utviklet plattformen med utgangspunkt i de praktiske behovene til organisasjoner der konfidensialitet er avgjørende, inkludert regnskapsbyråer, revisorer, advokatfirmaer, kommuner og andre profesjonelle tjenesteleverandører.
I dag bruker mer enn 200 virksomheter Verji til å håndtere sikker kommunikasjon med kunder og eksterne parter.
Målet er ikke å erstatte alle eksisterende kommunikasjonsmetoder, men å gi organisasjoner et pålitelig alternativ når informasjon krever sterkere beskyttelse.
Etterlevelse av GDPR kan ikke være avhengig av retningslinjer, ansattes sikkerhetsbevissthet eller årlig sikkerhetsopplæring alene. Disse tiltakene er fortsatt viktige, men kommunikasjonsverktøyene som brukes hver dag, må også hjelpe organisasjoner med å beskytte sensitiv informasjon gjennom innebygd sikkerhet.
Etter hvert som den digitale transformasjonen fortsetter, vil neste fase innen personvern og informasjonssikkerhet ikke bare handle om å sikre hvor informasjon lagres. Den vil også handle om å sikre hvordan informasjon deles.
Organisasjoner som håndterer konfidensielle data, må se utover tradisjonelle sikkerhetsgrenser og vurdere hele informasjonens livssyklus – fra informasjonen opprettes til den kommuniseres.
Fordi sensitiv informasjon fortjener beskyttelse i alle ledd, inkludert samtalene som foregår rundt den.

