


I tillegg til partnerskapet med 247Venture, kunngjør Verji Tech AS også inngåelsen av en viktig forhandleravtale med 24SevenOffice.
For nordiske kommuner, offentlige virksomheter, advokatfirmaer og regnskapsfirmaer handler beskyttelse av sensitiv informasjon ikke lenger bare om å sikre interne systemer. I stadig større grad oppstår det viktigste spørsmålet idet informasjonen forlater organisasjonen.
Et konfidensielt dokument kan være kryptert når det lagres. En saksmappe kan ligge bak en sikker innlogging. En kommune kan ha strenge tilgangskontroller rundt innbyggerinformasjon. Men i det øyeblikket disse dataene må deles med en kunde, innbygger, leverandør, advokat, revisor eller en annen ekstern virksomhet, endres sikkerhetsbildet.
Det er her organisasjoner må stille et vanskeligere spørsmål: Hvem har kontroll over sensitiv informasjon etter at den er delt? Problemstillingen blir stadig mer relevant i Norge og resten av Norden. Datatilsynet registrerte 3 191 meldinger om brudd på personopplysningssikkerheten i 2024, en økning på 13 % fra året før. For organisasjoner som håndterer personopplysninger hver dag, understreker disse tallene at personvern ikke kan behandles som et rent internt IT-ansvar.
På europeisk nivå er trusselbildet også i rask endring. ENISAs Threat Landscape 2026 viste at offentlig forvaltning fortsatt var den mest utsatte sektoren i EU, med 32 % av de registrerte hendelsene. Byrået påpekte også at 73 % av de målrettede organisasjonene var virksomheter som regnes som vesentlige eller viktige under NIS2-regelverket.
For nordiske kommuner og halvoffentlige virksomheter er dette viktig fordi digital kommunikasjon nå er en grunnleggende del av offentlige tjenester i hverdagen. Innbyggere sender inn personopplysninger digitalt. Avdelinger utveksler dokumentasjon. Eksterne konsulenter og profesjonelle rådgivere kobles inn i saker. Sensitive filer beveger seg mellom organisasjoner, og kommunikasjonen skjer i økende grad utenfor tradisjonelle organisatoriske grenser.
Den samme utfordringen gjelder advokatfirmaer samt regnskaps- og revisjonsfirmaer. Juridiske fagpersoner utveksler jevnlig ID-dokumenter, saksmateriale, kontrakter og forretningssensitiv informasjon. Regnskapsførere og revisorer arbeider med lønnsdata, selskapsøkonomi, skatteopplysninger, bankinformasjon og dokumentasjon som kan inneholde personopplysninger. I alle disse tilfellene er sikker kommunikasjon ikke et spesialisert cybersikkerhetstema. Det er en del av den normale driften.
Sikker sending er bare begynnelsen
Mye av diskusjonen om cybersikkerhet har historisk handlet om kryptering og sikker overføring. Begge deler er fortsatt avgjørende. Men sikker levering betyr ikke automatisk at man beholder kontrollen.
Når informasjon er sendt via vanlig e-post, kan organisasjoner ha begrenset innsikt i hva som skjer videre. Ble meldingen åpnet? Ble vedlegget lastet ned? Ble det videresendt? Har en annen person nå tilgang? Har den opprinnelige mottakeren fortsatt rett til å se informasjonen flere måneder senere? Skillet mellom sikker sending og kontrollert kommunikasjon blir stadig viktigere.
Menneskelige feil er fortsatt en av de mest vedvarende risikoene. Sensitiv informasjon kan sendes til feil mottaker, et vedlegg kan havne i feil e-posttråd, eller konfidensielt materiale kan forbli tilgjengelig lenger enn tiltenkt. Cybersikkerhet må derfor ta høyde ikke bare for bevisste angrep, men også for vanlige feil som oppstår i den daglige kommunikasjonen.
Samtidig står offentlige virksomheter overfor en økende ekstern trussel. ENISA har fremhevet offentlig forvaltning som et sentralt mål for cyberkriminalitet, hacktivisme og statstilknyttet aktivitet. Selv om forstyrrende DDoS-angrep utgjør en betydelig andel av hendelsene i offentlig sektor, kan databrudd og eksponering av informasjon få langt mer alvorlige konsekvenser fordi de direkte berører konfidensiell informasjon. For organisasjoner som er betrodd sensitiv informasjon, bør målet derfor være mer enn å hindre en angriper i å komme inn i et system. Det bør også handle om å opprettholde innsyn og kontroll gjennom hele kommunikasjonens livssyklus.
GDPR-etterlevelse stopper ikke ved lagring
GDPR pålegger organisasjoner som behandler personopplysninger et betydelig ansvar. Likevel kan etterlevelse noen ganger forstås for snevert, med hovedvekt på hvordan informasjon samles inn og lagres, fremfor hvordan den senere kommuniseres. I praksis deler organisasjoner kontinuerlig personopplysninger med personer utenfor egne systemer. En kommune kan trenge dokumentasjon fra en innbygger. Et advokatfirma kan be en klient om legitimasjon. En regnskapsfører kan utveksle økonomiske opplysninger med en bedriftseier. En revisor kan ha behov for underlagsdokumentasjon fra flere eksterne interessenter.
Hver av disse interaksjonene skaper et nytt punkt der sensitiv informasjon må beskyttes. Derfor blir GDPR-kompatibel kommunikasjon, kryptert fildeling, sikkert eksternt samarbeid og tilgangskontroll stadig viktigere deler av organisasjonens overordnede informasjonssikkerhetsstrategi. Spørsmålet er ikke lenger bare om en fil var kryptert under overføringen. Organisasjoner må i økende grad forstå hvem som ble invitert inn i kommunikasjonen, hvem som har sett meldinger eller dokumenter, og om tilgangen fortsatt er riktig kontrollert.
Utover den tradisjonelle innboksen
E-post er fortsatt et av de mest brukte kommunikasjonsverktøyene i organisasjoner, men det ble opprinnelig ikke utviklet som et kontrollert miljø for håndtering av konfidensielle arbeidsprosesser. E-posttråder med flere deltakere blir fragmenterte. Vedlegg dupliseres. Informasjon spres på tvers av flere innbokser. Ansatte kan få problemer med å vite hvilken versjon som er gjeldende, eller hvem som har sett bestemt informasjon.
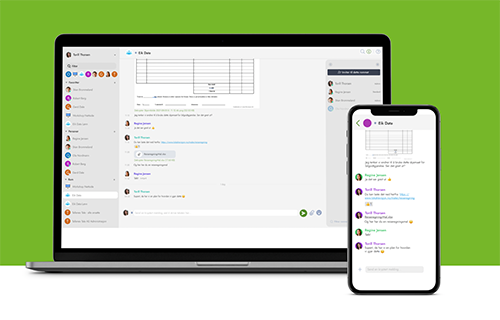
For kommunikasjon med lav risiko kan slike ineffektiviteter være håndterbare. For sensitiv informasjon kan de derimot bli et sikkerhets- og styringsproblem. Plattformer for sikker kommunikasjon utvikles i økende grad rundt en annen modell: kontrollerte digitale rom der kommunikasjon, deltakere og filer forblir knyttet til en bestemt sak, kunde eller et prosjekt. Verji bruker denne rombaserte tilnærmingen. Bare inviterte deltakere får tilgang til et kommunikasjonsrom, mens meldinger og fildeling er kryptert. Organisasjoner kan også se hvem som har åpnet meldinger og filer, noe som gir bedre oversikt over ekstern kommunikasjon. Verji støtter i tillegg BankID-signering i krypterte rom.
Betydningen av denne tilnærmingen er ikke bare teknologisk. Den endrer hvordan organisasjoner tenker om kontroll og eierskap til informasjon etter at den er delt. I stedet for å behandle et konfidensielt vedlegg som noe som forsvinner inn i en annen innboks, kan kommunikasjonen forbli i et strukturert miljø der deltakelse og tilgang er tydeligere.
Tillit avhenger i stadig større grad av hvordan informasjon håndteres
For kommuner, offentlige institusjoner og profesjonelle tjenesteytere handler informasjonssikkerhet også om tillit. Innbyggere forventer at offentlige organer beskytter personopplysningene deres. Klienter forventer at advokater ivaretar konfidensialitet. Virksomheter forventer at regnskaps- og revisjonsfirmaer håndterer økonomiske opplysninger på en ansvarlig måte. En sikkerhetshendelse kan derfor få konsekvenser utover selve eksponeringen av data. Den kan svekke tilliten til organisasjonen som helhet.
Dette gjør sikker digital kommunikasjon til en stadig tydeligere del av det profesjonelle ansvaret. Organisasjoner bør kunne svare på grunnleggende spørsmål om sensitiv informasjon: hvem som har tilgang nå, om mottakeren kan verifiseres, hvor kommunikasjonen lagres, og om organisasjonen fortsatt har reell oversikt etter at informasjonen er delt. Etter hvert som eksternt samarbeid øker, vil disse spørsmålene bli viktigere, ikke mindre viktige. Fremtidens sikre kommunikasjon vil derfor neppe bli definert av sterkere kryptering alene. Kryptering vil fortsatt være grunnleggende, men organisasjoner vil i økende grad trenge en kombinasjon av sikker fildeling, kontrollert tilgang, GDPR-etterlevelse, autentisering, sporbarhet og strukturert ekstern kommunikasjon.
For nordiske kommuner, advokatfirmaer, regnskapsfirmaer og organisasjoner som har ansvar for konfidensiell informasjon, er retningen tydelig. Sikkerheten bør ikke stoppe idet informasjonen forlater organisasjonen. For når informasjonen er sensitiv, er det viktigste spørsmålet kanskje ikke «Sendte vi den sikkert?» Det kan være: «Vet vi fortsatt hvem som har kontroll over den?»

