I tillegg til partnerskapet med 247Venture, kunngjør Verji Tech AS også inngåelsen av en viktig forhandleravtale med 24SevenOffice.
For mange virksomheter handler GDPR-etterlevelse fortsatt først og fremst om interne systemer. Data lagres sikkert. Tilganger styres. Ansatte autentiserer seg før de får tilgang til sensitive systemer. Interne plattformer overvåkes, og personvernrutiner er dokumentert. Likevel oppstår noen av de viktigste personvernrisikoene idet informasjonen forlater disse systemene. Det skjer hver eneste dag. En kommune sender innbyggeropplysninger til en ekstern rådgiver. Et advokatfirma ber en klient sende inn identitetsdokumenter. Et regnskapsbyrå utveksler lønns- eller skatteopplysninger med en kunde. En revisor ber flere personer utenfor virksomheten om dokumentasjon. Det interne systemet kan være sikkert. Det betyr ikke nødvendigvis at kommunikasjonen rundt informasjonen er det.
I oktober setter Nasjonal sikkerhetsmåned i Norge søkelyset på digital dømmekraft: å tenke seg om før man klikker på lenker, godkjenner tilganger, deler filer eller svarer på meldinger. Kampanjen koordineres av Norsk senter for informasjonssikring (NorSIS) og viser hvordan små valg i hverdagen kan få alvorlige konsekvenser for sikkerheten. For virksomheter som håndterer personopplysninger og konfidensiell informasjon, må den samme bevisstheten også gjelde kommunikasjon med personer utenfor egne systemer.
Dette skillet er viktig fordi ansvaret etter GDPR ikke forsvinner når informasjon sendes til andre. Virksomheten må fortsatt ha egnede tekniske og organisatoriske tiltak for behandling av personopplysninger, også når opplysningene deles eksternt. Datatilsynet i Norge regner uttrykkelig feilsending som et mulig brudd på personopplysningssikkerheten. I veiledningen omtales blant annet brev, pakker og e-poster som sendes til feil mottaker, og informasjon som sendes til riktig person, men ved en feil inneholder opplysninger om andre. Det er en viktig påminnelse: Et personvernbrudd trenger ikke starte med et avansert cyberangrep. Noen ganger starter det med en helt vanlig melding.
Sikkerhetsgrensene har endret seg
Tradisjonelt har informasjonssikkerhet tatt utgangspunkt i en forholdsvis tydelig grense. Sensitiv informasjon befant seg internt i virksomheten. Ansatte brukte interne systemer, og målet var å hindre uvedkommende i å få tilgang. Slik fungerer ikke dagens arbeidshverdag. Virksomheter samarbeider kontinuerlig med mennesker utenfor egen infrastruktur. Innbyggere, kunder, leverandører, regnskapsførere, advokater, konsulenter og andre offentlige virksomheter inngår i digitale arbeidsprosesser. Personopplysninger krysser dermed organisasjonsgrenser hele tiden. Det skaper en ny sikkerhetsgrense: selve kommunikasjonsflaten.
En virksomhet kan ha svært god kontroll over hvem som har tilgang til et saksbehandlingssystem, men langt mindre oversikt etter at et dokument er eksportert og lagt ved en e-post. Den kan vite nøyaktig hvem som har rettigheter i et internt økonomisystem, men ha begrenset innsikt i hva som skjer når et regneark lastes ned og sendes videre. Derfor er det ikke lenger nok å spørre: «Er systemene våre GDPR-kompatible?» Et bedre spørsmål er: Fungerer tiltakene våre for å etterleve GDPR også når informasjonen forlater systemene?
Kryptering løser bare en del av problemet
Kryptering er fortsatt grunnleggende for sikker digital kommunikasjon. Sensitiv informasjon bør være beskyttet både under overføring og ved lagring. Men kryptering dekker bare en del av informasjonens livsløp.
Tenk på et konfidensielt dokument som sendes sikkert til en ekstern mottaker. Overføringen kan være kryptert, men virksomheten kan likevel ha behov for å vite hvem som har tilgang til informasjonen, om mottakeren er riktig person, om filen er åpnet, og hvem som fortsatt deltar i samtalen. Det er her sikker kommunikasjon skiller seg fra bare sikker levering. Målet er ikke kun å beskytte informasjonen på veien fra A til B, men å opprettholde tilstrekkelig kontroll og oversikt over selve kommunikasjonen.
Dette er særlig relevant i bransjer der konfidensialitet er en sentral del av det profesjonelle ansvaret. Kommuner utveksler jevnlig innbyggeropplysninger. Advokatfirmaer håndterer personopplysninger, økonomiske opplysninger og saksdokumenter. Regnskapsførere og revisorer behandler lønnsdata, skatteopplysninger, identitetsdokumenter og virksomheters økonomiske informasjon. For disse aktørene er ekstern kommunikasjon ikke et unntak. Den er en del av det daglige arbeidet.
Menneskelige feil er også en GDPR-risiko
Noen av de mest alvorlige personvernhendelsene skyldes overraskende enkle feil. I en europeisk tilsynssak ble et brev med en persons identifikasjonsnummer, adresse og økonomiske opplysninger sendt til feil mottaker. Hendelsen førte til reaksjoner fra tilsynsmyndigheten fordi den ikke ble håndtert på riktig måte i etterkant. Lærdommen gjelder langt utover den enkelte saken. Ingen virksomhet kan eliminere alle menneskelige feil. Ansatte vil av og til velge feil mottaker, legge ved feil dokument eller dele informasjon i feil samtale.
Å utvise digital dømmekraft handler derfor om mer enn å kjenne igjen mistenkelige lenker. I arbeidshverdagen betyr det også å kontrollere at mottakeren er riktig, vurdere om en person faktisk trenger tilgang, og velge en egnet kanal før konfidensielt materiale deles. Dette er små vurderinger som gjøres hver dag, men de fungerer best når kommunikasjonsverktøy og rutiner gjør det enkelt å velge sikkert.
Et godt kommunikasjonsmiljø skal derfor ikke bare beskytte mot bevisste angrep. Det bør også redusere risikoen for at vanlige feil utvikler seg til alvorlige personvernhendelser. Dette er en av grunnene til at vanlig e-post kan være utfordrende for virksomheter som håndterer svært sensitiv informasjon. E-post er effektivt, kjent og universelt. Men løsningen er i utgangspunktet bygget rundt enkeltmeldinger.
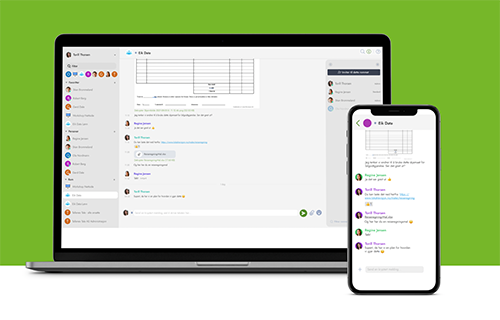
Når et dokument er sendt, kan det finnes kopier i flere innbokser. E-posttråder kan videresendes. Vedlegg kan bli løsrevet fra den opprinnelige sammenhengen. I gruppesamtaler kan det være vanskelig å vite nøyaktig hvem som har lest hva. Verjis løsning tar utgangspunkt i nettopp denne utfordringen. Plattformen organiserer kommunikasjon i egne rom knyttet til en sak, et prosjekt eller en virksomhet. Bare inviterte deltakere får tilgang, og virksomheten kan se hvem som har lest meldinger og åpnet filer. Det er en annen kommunikasjonsmodell, der selve samtalen blir en del av sikkerhetsarkitekturen.
GDPR-etterlevelsen må følge informasjonen
Dette er særlig relevant for GDPR, fordi personopplysninger sjelden er statiske. De beveger seg gjennom virksomheten. Informasjonen kan oppstå i et internt system, deles i en kommunikasjonsplattform, vurderes av en rådgiver, returneres med kommentarer, signeres av en kunde og arkiveres som en del av en sak. Hvert steg krever nye vurderinger av tilgang. Hvem bør være involvert? Hvordan bekreftes identiteten deres?
Bør de fortsatt ha tilgang neste måned? Kan virksomheten dokumentere hvem som har sett informasjonen? Er kommunikasjonshistorikken knyttet til riktig kunde eller sak? Dette er spørsmål om styring og kontroll, ikke bare teknologi. Sikker kommunikasjon må derfor ses som en del av virksomhetens samlede personvernarbeid, ikke som et separat verktøy for å gjøre hverdagen enklere.
Verji møter dette behovet med ende-til-ende-kryptert kommunikasjon og fildeling, tilgangsstyrte rom, funksjoner for administrasjon av tilganger og BankID-signering i krypterte rom. Plattformen er særlig rettet mot virksomheter som utveksler personopplysninger og konfidensiell informasjon med kunder og eksterne parter. Over 300 virksomheter bruker i dag Verji, blant annet innen regnskap, jus og revisjon. Poenget er ikke at all e-post må forsvinne. Det er at virksomheter må forstå at ulike typer kommunikasjon innebærer ulik risiko. En møteinvitasjon er ikke det samme som en kopi av et pass. En generell prosjektoppdatering er ikke det samme som en pasientjournal. Et markedsføringsdokument er ikke det samme som lønnsinformasjon. Kommunikasjonskanalen bør tilpasses hvor sensitiv informasjonen er.
GDPR handler om hele informasjonens livsløp
Det overordnede skiftet er å gå fra å se GDPR som et spørsmål om databaser til å se det som et spørsmål om hele informasjonens livsløp. Etterlevelsen starter når personopplysninger samles inn, men fortsetter gjennom lagring, tilgang, bruk, deling og til slutt sletting. Ekstern kommunikasjon er en sentral del av dette livsløpet. Virksomheter som sikrer interne systemer, men overser hvordan ansatte utveksler sensitiv informasjon, beskytter derfor kanskje bare én del av prosessen. Dette gapet blir stadig viktigere etter hvert som digital samhandling øker.
Flere virksomheter jobber på tvers av geografiske steder. Flere profesjonelle tjenester leveres på avstand. Flere innbyggere forventer å kommunisere digitalt med det offentlige. Flere kunder forventer å kunne utveksle dokumenter uten å møte opp fysisk. Sikker ekstern kommunikasjon blir derfor i mindre grad et spesialisert IT-behov og i større grad en grunnleggende del av virksomhetens drift.
For virksomheter som håndterer sensitiv informasjon, bør prinsippet være enkelt. Før informasjon deles, bør virksomheten vite hvem mottakeren er. Under delingen må opplysningene beskyttes. Etter at de er delt, bør virksomheten beholde tilstrekkelig oversikt og kontroll. GDPR-etterlevelsen bør ikke opphøre når informasjonen forlater et internt system.
Nasjonal sikkerhetsmåned er en aktuell påminnelse om at digital dømmekraft både er et personlig ansvar og et ansvar for virksomheten. Gode vurderinger før man trykker «Send», er viktige. Det samme er kontrollmekanismene som beskytter informasjonen etter at den er delt.
Etterlevelsen må følge informasjonen, uansett hvor samtalen fortsetter.
Verji Tech utvikler sikker kommunikasjonsteknologi for virksomheter som må utveksle konfidensielle opplysninger og personopplysninger med kunder, ansatte og eksterne parter. Plattformen kombinerer kryptert kommunikasjon, sikker fildeling, kontrollert deltakertilgang og strukturerte kommunikasjonsrom i en løsning utviklet med GDPR som et sentralt hensyn.