



Vi har laget en gratis veileder med 8 konkrete tiltak du selv kan gjennomføre for å beskytte deg og virksomheten din.
En virksomhet kan ha grundige personvernrutiner, systemer med tilgangsstyring og jevnlig sikkerhetsopplæring – og likevel møte utfordringer når personopplysninger skal håndteres i en vanlig arbeidsdag. Noen trenger et lønnsdokument. En kunde har spørsmål om skattemeldingen. En revisor ber om en sensitiv fil. En kollega må kvalitetssikre et utkast før det sendes.
Ingen av disse situasjonene er uvanlige. Det er nettopp i slike rutiner at personvernet bør fungere uten unødvendige hindringer. Likevel er det ofte i overgangen fra formelle retningslinjer til faktisk kommunikasjon at opplysninger blir eksponert på måter som kunne vært unngått.
GDPR-etterlevelse handler om mer enn gode dokumenter
GDPR er ikke en sjekkliste man kan krysse av én gang for alle. Regelverket krever at virksomheter arbeider kontinuerlig med å beskytte personopplysninger, blant annet gjennom egnede organisatoriske og tekniske tiltak tilpasset behandlingen og risikoen. Retningslinjer, tilgangsstyring og opplæring er viktige deler av dette arbeidet. Men det er også nødvendig å spørre om ansatte faktisk kan følge tiltakene når de løser vanlige arbeidsoppgaver.
Se for deg hvordan et sensitivt dokument kan bevege seg. Først ligger det i et forretningssystem med tilgangskontroll. Så eksporterer noen dokumentet og sender det til en ekstern mottaker på e-post, kanskje med passord via en annen kanal. Mottakeren svarer med spørsmål og nye personopplysninger i en vanlig e-post. Den opprinnelige filen kan ha vært beskyttet, men resten av dialogen er blitt spredt på flere steder.
Utfordringen skyldes ikke nødvendigvis manglende vilje til å gjøre det riktig. Ofte er den godkjente fremgangsmåten mer tidkrevende eller vanskeligere enn den man kjenner fra før. Når sikker kommunikasjon krever stadige påminnelser, manuelle steg og gjentatte forklaringer til kundene, øker risikoen for at folk velger snarveier.
Hva vil det si å gjøre etterlevelse til en del av arbeidsflyten?
Å gjøre etterlevelse operasjonell betyr å utforme arbeidsprosesser slik at folk kan utføre oppgavene sine uten å måtte finne opp egne sikkerhetstiltak hver gang. For kommunikasjon innebærer det noen praktiske prinsipper.
Beskytt hele samtalen. Det er ikke nok å sikre dokumentet som sendes ut. Spørsmål, svar og filer som deles senere, må også håndteres på en trygg måte.
Velg løsninger folk faktisk tar i bruk. Hvis kundene opplever en sikker løsning som vanskelig, kan dialogen fort havne tilbake i e-post. Brukervennlighet er derfor en viktig del av god sikkerhetspraksis.
Styr tilgangen ut fra oppgaven. Kolleger må kunne bidra når det er nødvendig, uten at den samme sensitive samtalen spres mellom flere personlige innbokser.
Reduser manuelle omveier. Gjentatt kryptering av PDF-er, utsending av passord og fysisk overlevering tar tid og kan føre til feil.
Gjør ansvarsforhold og oversikt tydelige. Gode arbeidsprosesser gjør det enklere å ha kontroll på hvem som skal få tilgang til informasjon, og hvordan sensitiv kommunikasjon håndteres.
Et anonymisert eksempel: Et regnskapsbyrå endrer kundedialogen
Dette er et illustrerende, sammensatt eksempel basert på mønstre fra publiserte kundehistorier om Verji. Det er ikke en gjengivelse av én bestemt kundes erfaringer, og ingen tall eller resultater tilskrives en anonym virksomhet.
Tenk deg et mindre regnskapsbyrå som hjelper flere hundre kunder, blant annet virksomheter med lønnskjøring og behandling av andre personopplysninger. De ansatte følger interne sikkerhetsrutiner og bruker et regnskapssystem med rollebasert tilgang. Likevel er det krevende å holde kontroll på kommunikasjonen.
Når en kunde trenger et dokument, eksporterer en ansatt det som en kryptert PDF og sender passordet separat. Noen kunder strever med å åpne filen. Andre svarer på den opprinnelige e-posten med spørsmål, identifikasjonsopplysninger eller oppdaterte bankdetaljer. De ansatte må lete i hver sin innboks for å finne tilbake til beslutninger, og en mer erfaren kollega må kanskje få videresendt deler av samtalen for å kunne hjelpe.
Byrået velger derfor å endre selve kommunikasjonsprosessen, i stedet for bare å sende ut enda en påminnelse om bruk av e-post. Det innfører egne, sikre samtaler med kundene, der dokumenter, spørsmål og oppfølging samles. Kolleger som har et tjenstlig behov, kan få tilgang til det relevante rommet, slik at dialogen forblir knyttet til oppgaven.
For kunden blir det enklere: Åpne meldingen, se dokumentet og svare i det samme sikre miljøet. De ansatte slipper gjentatt håndtering av passord, og det blir enklere å involvere en fagansvarlig uten å videresende fortrolige e-posttråder internt.
Det betyr ikke at all risiko forsvinner, eller at én plattform alene oppfyller alle krav i GDPR. Eksemplet viser hva som kan endre seg når sikkerhet bygges inn i arbeidsprosessen i stedet for å legges på som et ekstra steg.
Kundenes egne erfaringer peker i samme retning
Mønsteret går igjen i Verjis publiserte kundehistorier. Tidy Account har fortalt hvordan de gikk bort fra krypterte PDF-er og begynte å bruke Rooms for bedre oversikt og samarbeid. Vestlandsrevisjon har beskrevet hvordan kryptert kommunikasjon gjorde det mulig å utveksle sensitiv revisjonsdokumentasjon digitalt i stedet for å levere den fysisk. Viego Regnskap har trukket frem at kundene tok i bruk sikker kommunikasjon uten store utfordringer.
Behovene er ulike, men utviklingen er den samme: Når den sikre kanalen passer inn i arbeidsflyten, blir avstanden mindre mellom hvordan opplysninger bør håndteres, og hvordan de faktisk deles.
Fem spørsmål om virksomhetens kommunikasjonsrutiner
- Når dere deler et fortrolig dokument, hvordan svarer mottakeren?
- Kan sensitive opplysninger havne i feil innboks eller i en e-posttråd som videresendes?
- Hvor mange manuelle steg må ansatte og kunder gjennom for å utveksle en fil på en sikker måte?
- Kan de riktige kollegene bistå i en sensitiv kundesak uten at meldinger må kopieres mellom flere kanaler?
- Er den godkjente løsningen enkel nok til at den også blir brukt på travle dager?
Slik kan Verji bidra
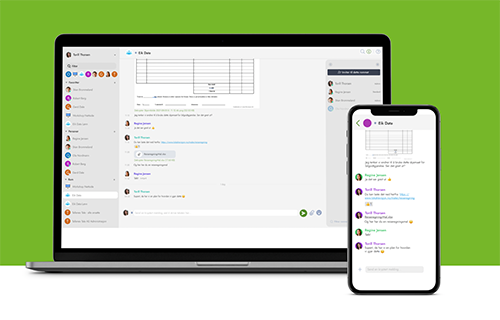
Verji er utviklet for virksomheter som må dele fortrolig informasjon som en del av det daglige arbeidet. Krypterte meldinger, sikker fildeling og samarbeidsrom i Verji Rooms gir ansatte, kunder og eksterne parter et eget miljø for kommunikasjon. Det kan redusere avhengigheten av spredte e-posttråder og tilfeldige metoder for fildeling.
Målet er ikke å erstatte virksomhetens øvrige personvernarbeid. Det handler om å gjøre én av de mest brukte delene av dette arbeidet – den daglige kommunikasjonen – mer konsekvent og oversiktlig.
Fra gode intensjoner til rutiner som fungerer
Personvernet står sterkest når retningslinjer, mennesker og teknologi spiller på lag. Gode retningslinjer setter forventningene. Opplæring forklarer hvorfor de er viktige. Og gjennomtenkte arbeidsprosesser gjør det mulig å følge dem i praksis.
For virksomheter som håndterer personopplysninger hver dag, er det verdt å stille ett enkelt spørsmål: Hvis sikker kommunikasjon krever ekstra innsats, hva skal til for at den tryggeste måten også blir den enkleste?

